وبحسب بيانات مكتب التحقيقات الفيدرالي ووزارة العدل الأميركية، يستهدف مخطط "فيس ستيلر" بشراسة العاملين في قطاعات العملات المشفرة و"ويب 3" (Web3)، ولا سيما المطورين والقائمين على صيانة البرمجيات مفتوحة المصدر؛ حيث يستخدم المهاجمون حسابات تواصل اجتماعي مزيفة أو مسروقة لدعوة الضحايا المحتملين إلى اجتماعات فيديو تستضاف عبر نسخ مقلدة ومزيفة من منصات "زوم" (Zoom) و"مايكروسوفت تيمز" (Microsoft Teams) و"غوغل ميت" (Google Meet)، وبمجرد انضمام الضحية، يقوم القراصنة بتشغيل مقاطع مسجلة مسبقا لضحايا سابقين يعرفهم المستهدف شخصيا لإيهامه بأن المكالمة حقيقية، مع افتعال عطل فني في الصوت.
وعند تعطل الصوت، تظهر رسالة منبثقة على شاشة المستهدف تطلب منه النقر على رابط لـ«إصلاح» المشكلة الصوتية، ليقوم هذا الرابط بتحميل برمجيات خبيثة على جهاز الضحية، مما يمنح القراصنة وصولا كاملا إلى قوائم جهات الاتصال والتطبيقات والمحافظ الرقمية، فيما يقوم المهاجمون بتسجيل وجه الضحية سرا أثناء المكالمة لاستخدامه كطعم جديد لخداع أصدقائه ومعارفه؛ إذ وصف مكتب التحق…
 البنك المركزي الروسي يعلن ارتفاع الاحتياطيات الدولية للبلاد إلى 725 مليار دولار
 في أعقاب أزمة جنسن هوانغ… من سيقطف الثمار؟
 الإمارات في المركز الخامس عالميا بمؤشر البنية التحتية للجودة
 حملة " الراكون المخمور" تحصد 280 ألف دولار لدعم ملجأ حيوانات في فرجينيا
 حبس مسؤول بمصرف شمال أفريقيا ـ الأبيار؛ لاستيلائه على 7.6 ملايين دينار
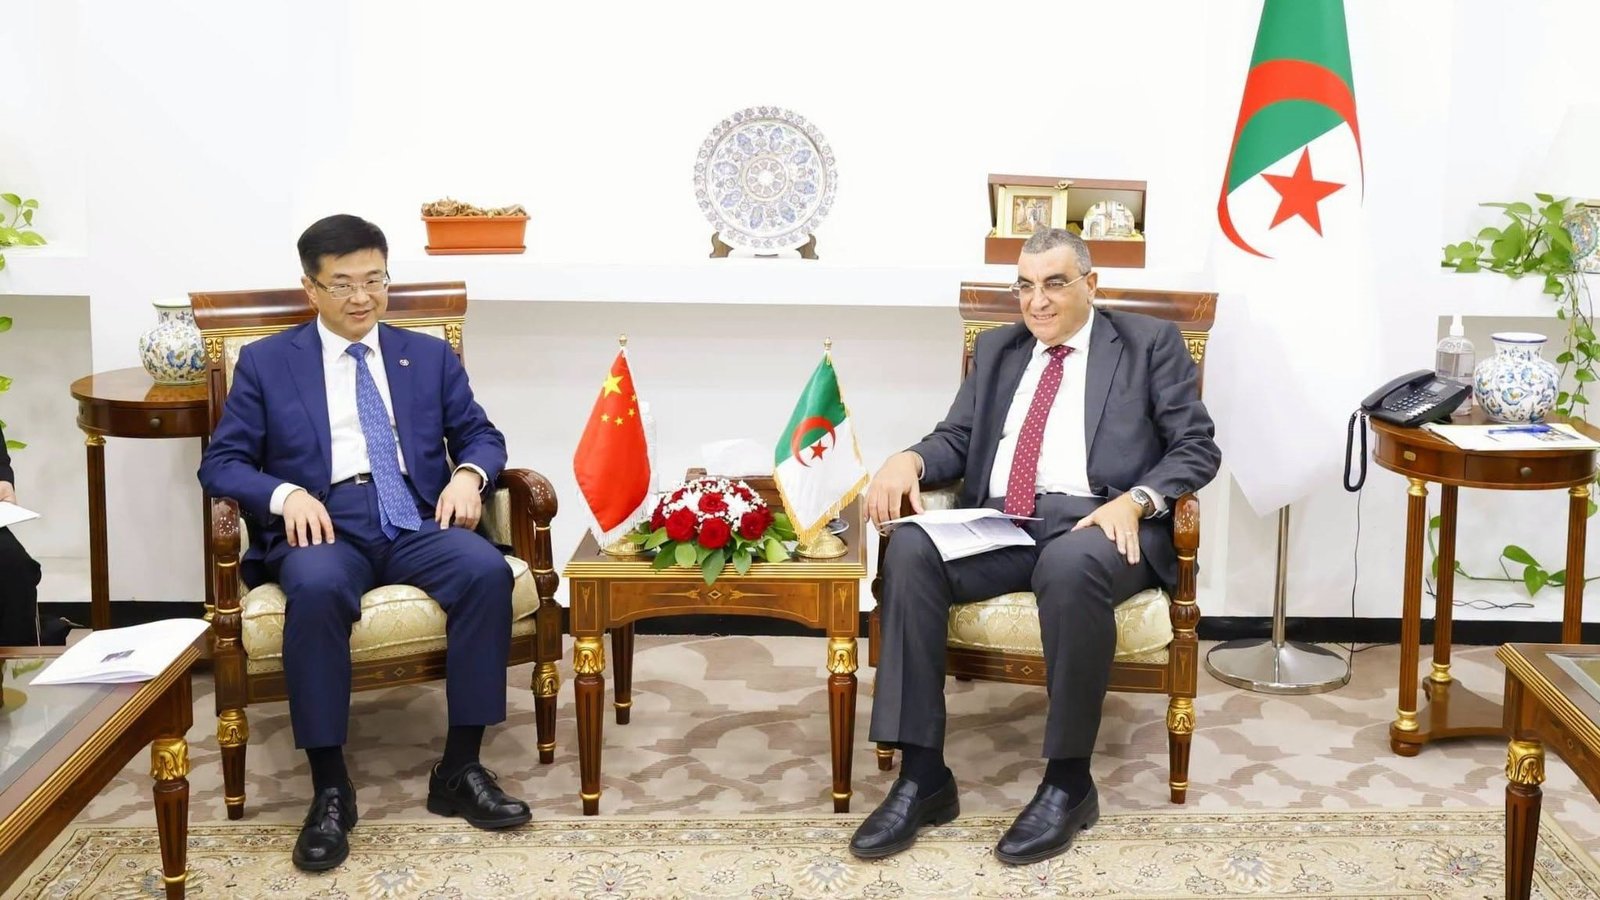 تمويل مشاريع المنشآت القاعدية محور تعاون الجزائر وبنك “إكسيم” الصيني